DIRTYBULK
On-campus security issues
요즘 들어 교내 보안 사고가 부쩍 많이 발생하는 것 같습니다. 한때 저도 보안에 흥미를 가진 적이 있었는데요, 오랜만에 멋진 리포트를 다시 보게되었는데 역시 일어나지 않는 위협을 추적하며 사전에 방지하는 보안이라는 분야는 언제 봐도 참 멋있는 것 같습니다.
2025년 12월 게시글을 작성하였는데, 적절한 보안 지침이 확산되지 않았는지 2026년 2월에도 2호관, 60주년 PC 및 연구원 분들의 USB에서 DIRTYBULK 감염이 다수 발견되어 조치에 나섰습니다. 따라서 게시글 하단에 인하대학교에서 권고하는 PC 보안 프로그램 설치 및 실행 방법을 추가했습니다.
아무튼 글 시작합니다.
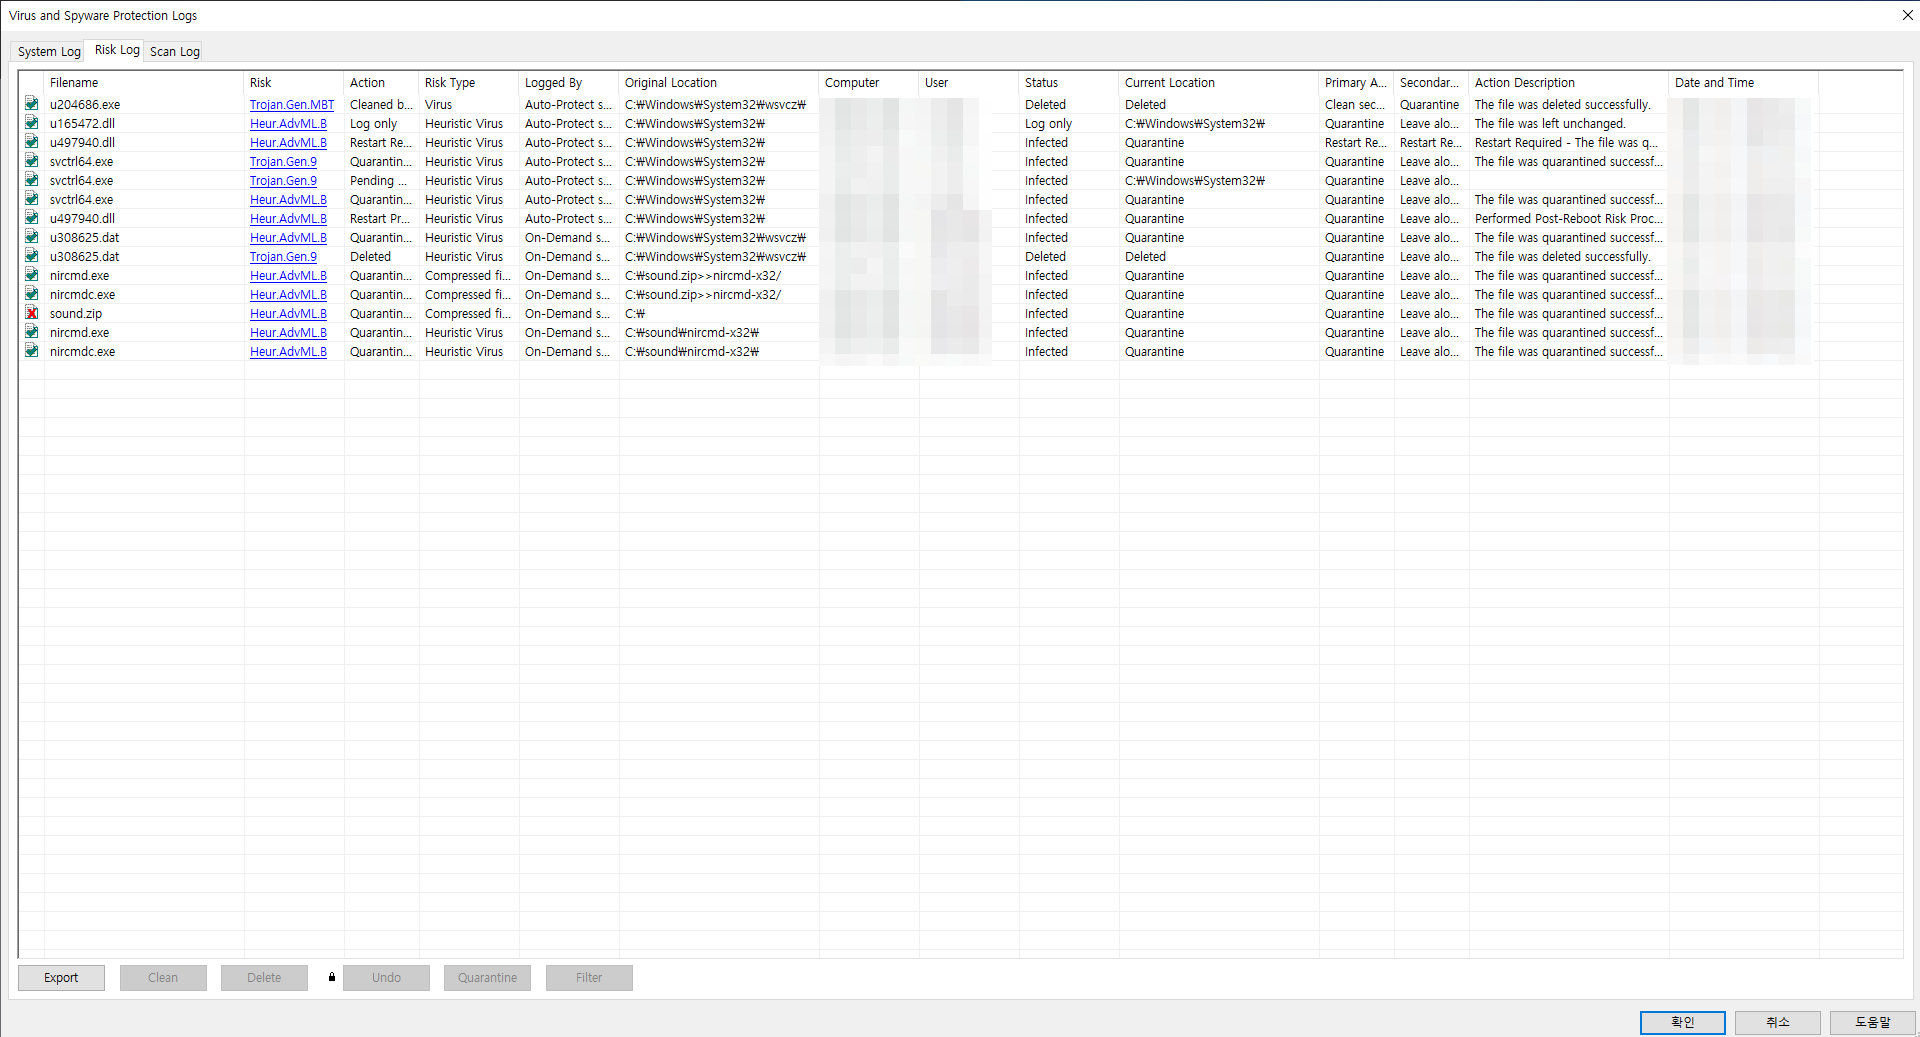 Symantec Endpoint Protection로 Full Scan을 돌렸는데 위와 같은 Risk Log가 나왔습니다.
비슷한 내용의 리포트로는 2025-02-27 AhnLab에서 발행한 분석리포트와 2025-12-02에 발행한 웹콘텐츠가 존재합니다. 그리고 리포트와 완벽하게 동일한 보안 이슈입니다. 기술적인 분석이 필요할 때는 리포트 참고 부탁드립니다.
이어진 교수님의 System Programming 교과목이 위 과정의 전반을 이해하는데 정말 큰 도움이 되었습니다. 아주 요긴하게 잘 쓰이니 꼭 들으십쇼. 제 Dive Deep into System Programming도 한번 봐주시고요😀
시작
우선 감염원의 범위를 줄이는게 가장 중요해 보입니다. 감염 방식(USB)이 매우 높은 전파력을 지니고 있기 때문입니다.
감염원은 본인이 감염원인 것을 모를 가능성이 높습니다. 악성코드와 더불어 보려고 했던 정상 파일까지 함께 보여주기 때문에 감염 여부를 직관적으로 인지하기가 매우 어렵기 때문이죠
1. 감염 시점 추적
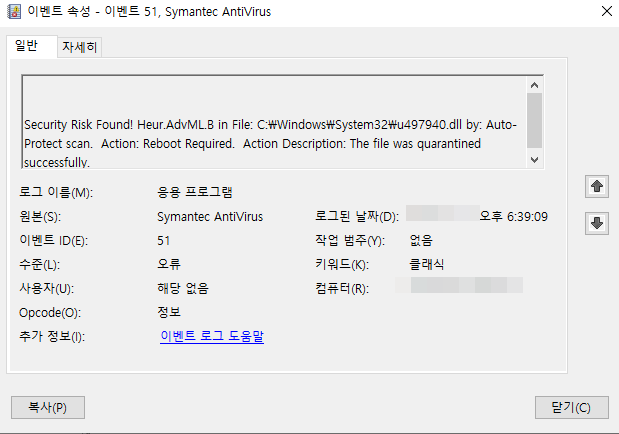
Symantec에서 해당 서비스를 격리/삭제한 기록만 남아있네요..
설치될 때 윈도우 몰래(레지스트리 조작) 들어와 로그가 안 남았습니다. 심지어 음악 압축파일로 위장한 sound.zip파일의 압축을 푸는 과정도 기록에 남지 않았는데, 이건 디스크(HDD/SSD)를 건너뛰고 RAM 위에서만 데이터를 가지고 노는 In-Memory기법을 사용한 것 같아요. 더이상 여기서 뭔가를 찾기는 힘들어 보였습니다.
2. 채굴 가속기 실행 시점 추적
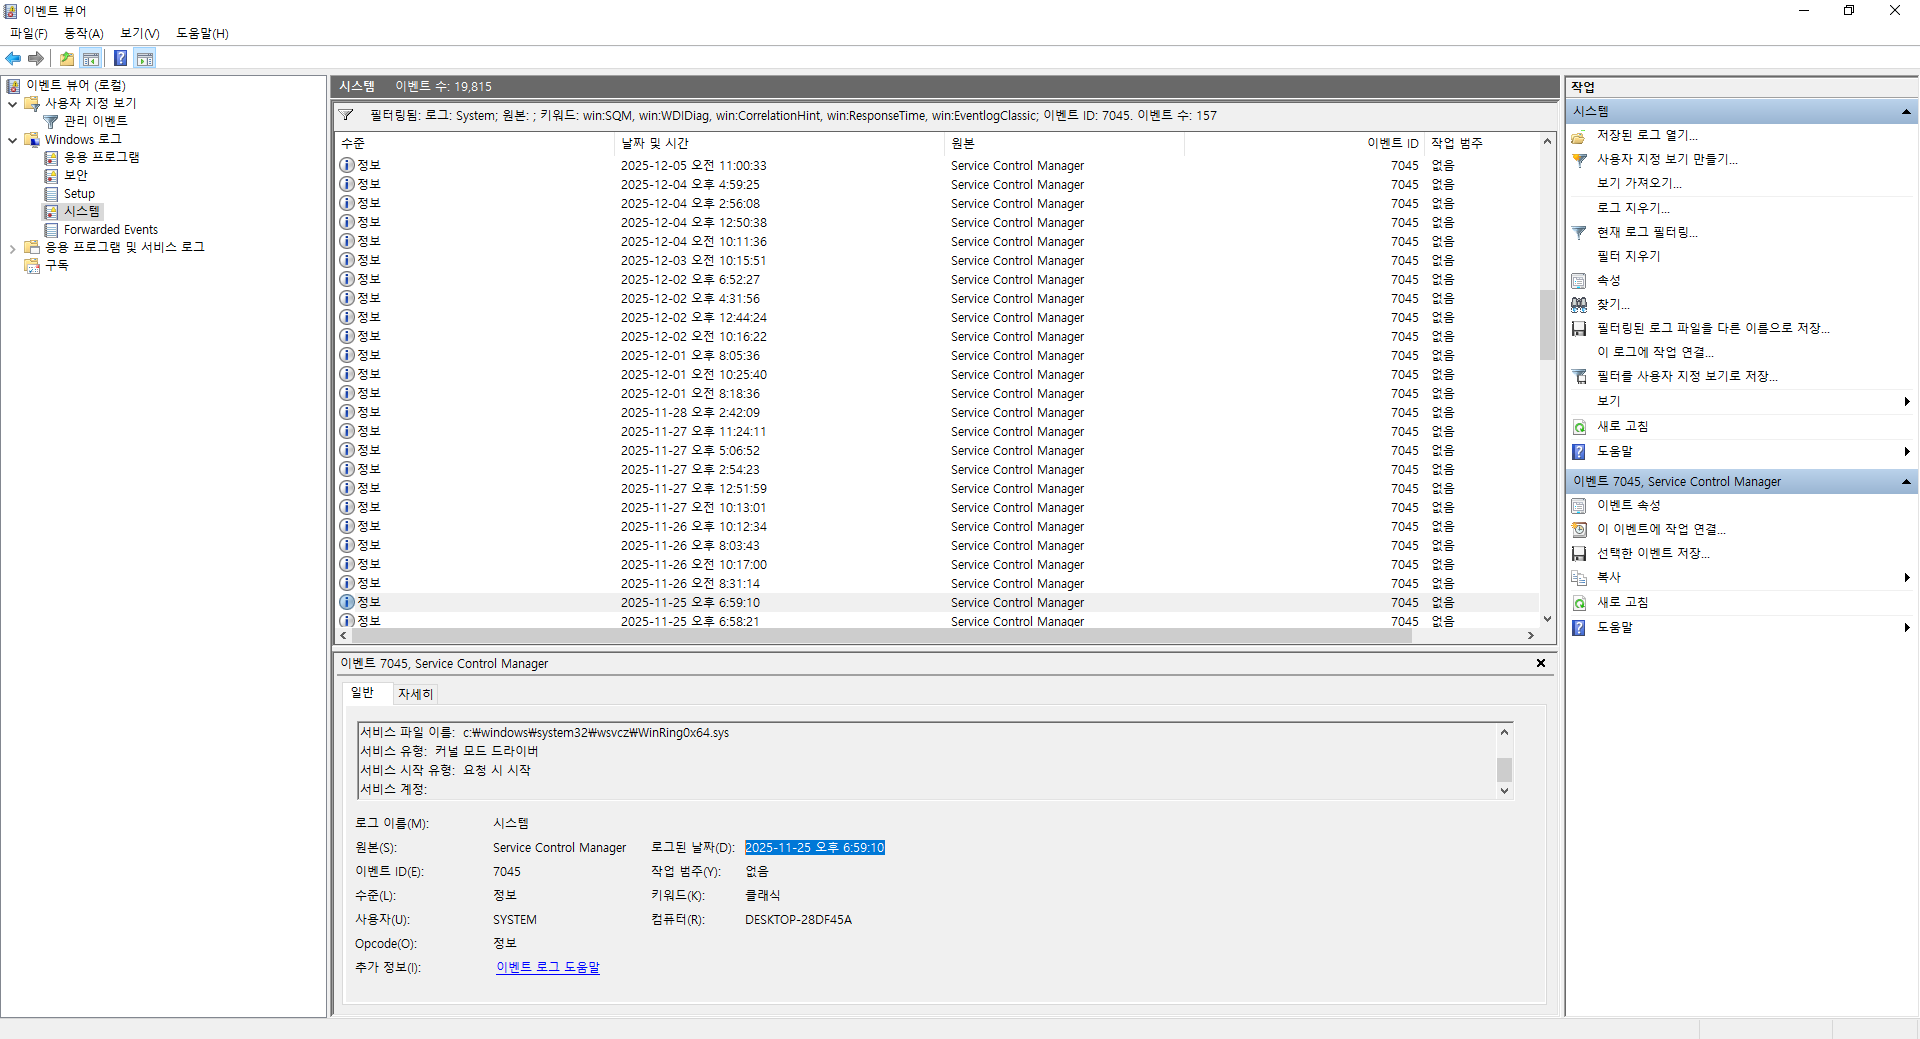
해커분들이 채굴 가속기를 사용해 주셔서 어느정도 범위 축소가 가능했습니다. 채굴 가속기는 C:\Windows\System32\wsvcz\WinRing0x64.sys경로에 위치했는데 현재 상황을 살피는 메인 악성 파일들에게 CPU 리소스를 넘겨주는 드라이버였습니다.
레지스트리를 통해 우회하는 프로그램의 경우 WinRing0x64.sys에게 커널 드라이버를 동적 요청하는 과정에서 윈도우 보안 시스템(SCM)의 로깅을 피하기 힘들다고 하네요
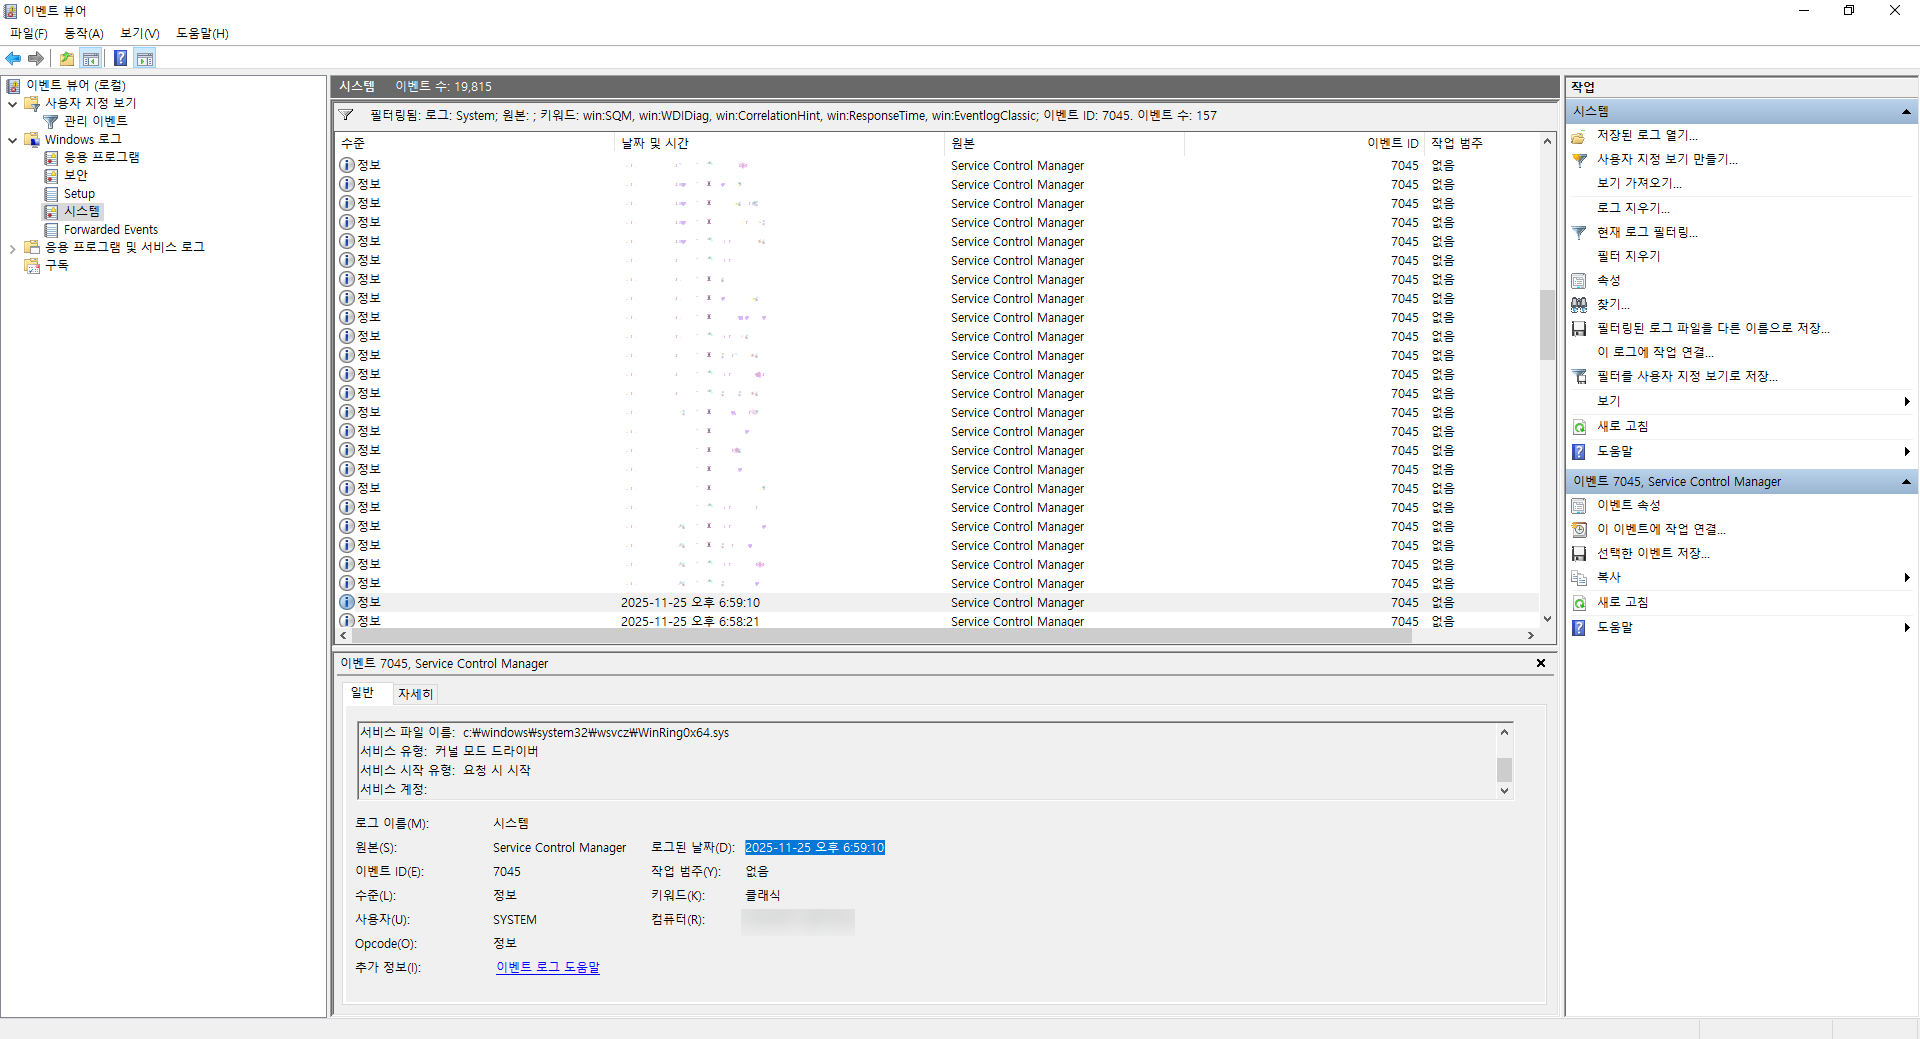
어떤 프로그램이 WinRing0x64.sys 드라이버의 로드를 요청한 시간은 2025-11-25 18:59:10 이었습니다. WinRing0x64.sys는 채굴기가 없으면 돌아가지 않으므로 적어도 2025-11-25 19시 이전에 감염되었다는 것을 알 수 있었습니다.
그리고 작동 횟수는 더욱 시간대를 좁혀줬습니다. 2025-11-25 18:59:10부터 적발일까지 WinRing0x64.sys 드라이버의 로드 요청 횟수는 무려 47회였는데, 적발일인 12월 17일에도 무려 2번이나 가동되었습니다. 쉽게 말해 그냥 매일 하루도 빠짐없이 가속기가 돌아갔다는 말이죠.
이를 바탕으로 탐색 기간을 11월 24, 25일로 좁힐 수 있었습니다.
3. USB 연결 기록 확인
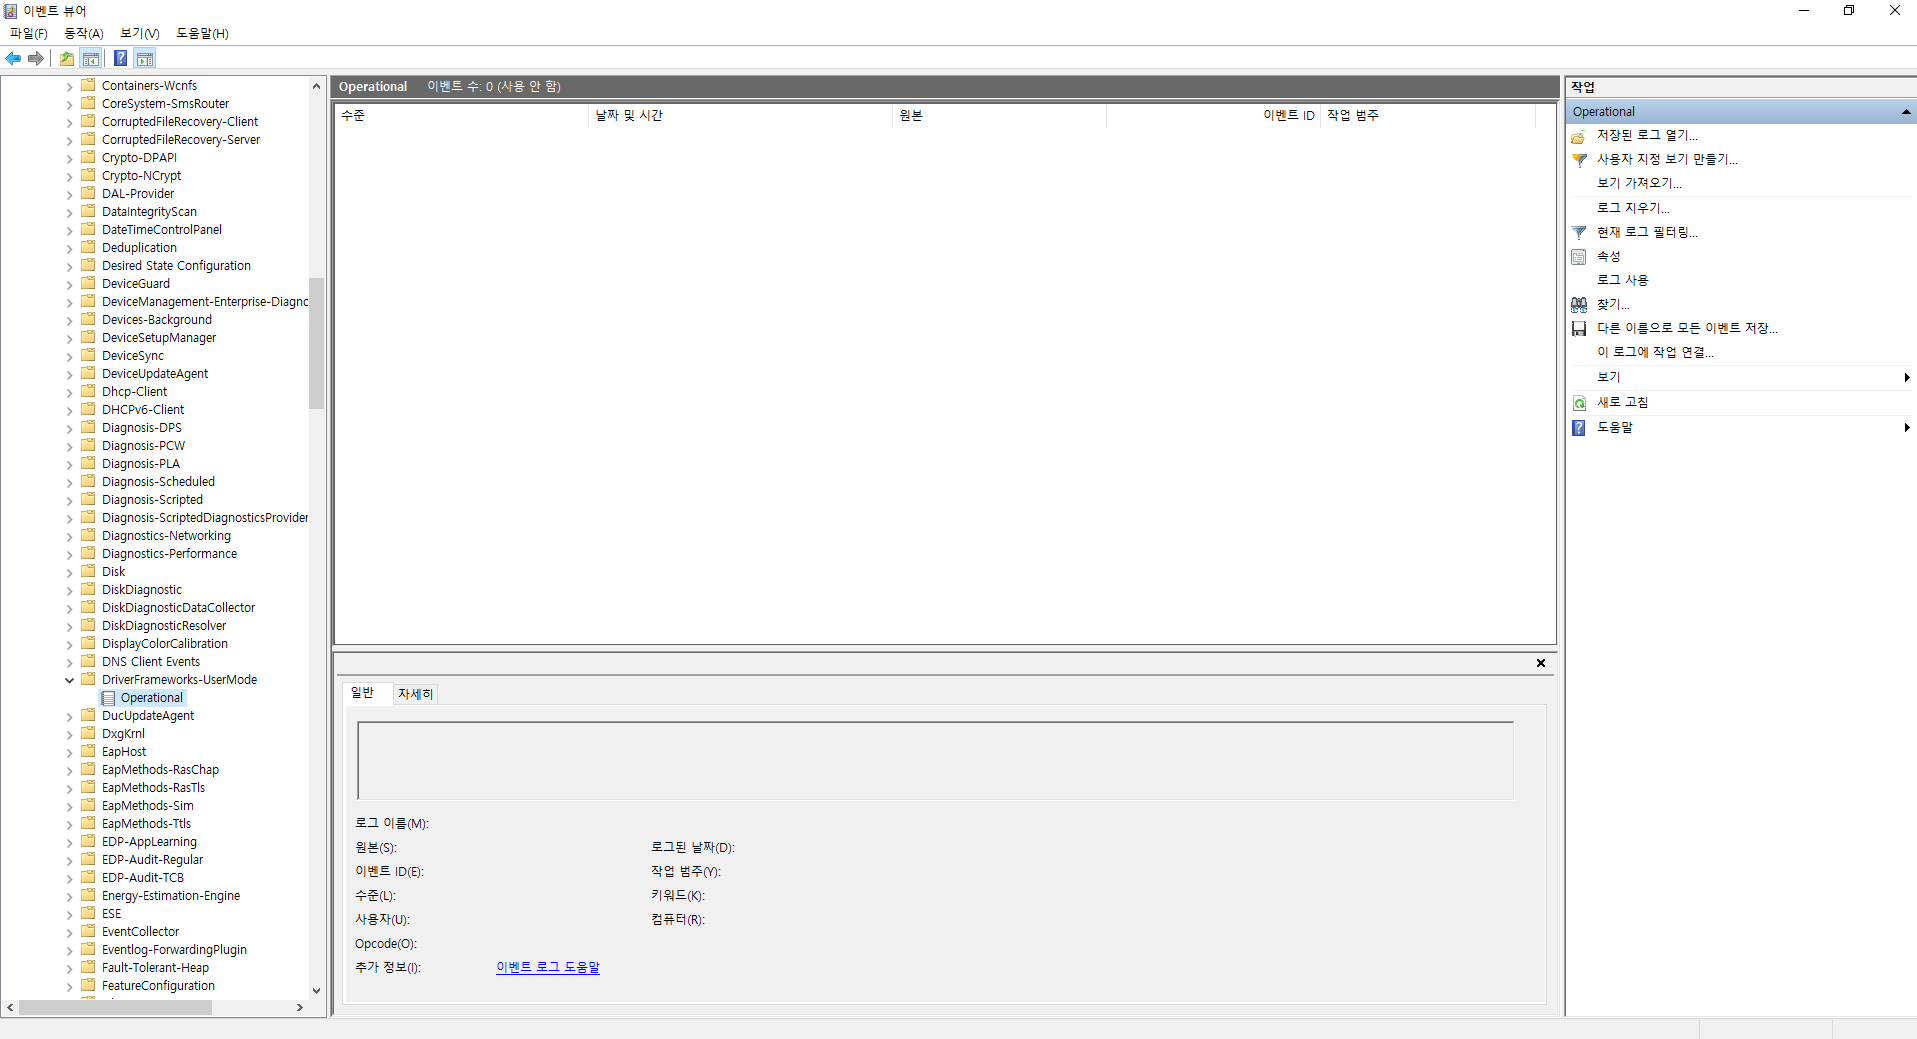
윈도우 기본 설정상 이 로그는 사용 안 함(Disabled) 으로 되어 있는 경우가 대부분인지라 아쉽게도 USB 연결 기록은 저장되지 못했습니다.
4. 부팅 시작점 확인
윈도우 포렌식에서 타임라인을 분석할 때 가장 기본이 되는 기준점 Event ID 6005 로 필터링한 결과입니다.
최근부터 11월 26일까지 주말을 제외하고 단 하루도 빠짐없이 부팅의 흔적이 남았는데 딱 11월 26일에 절벽(Log Gap)이 발생한다…? 이게 순환 로깅으로 인한 데이터 손실인지 아닌지는 모르겠지만.. 만약 데이터 손실이라면 하루만 빨랐어도 25일 이전의 접속기록을 볼 수 있었을텐데.. 너무 아쉬웠습니다😢
5. Prefetch
윈도우 7부터 생긴 기능입니다. 부팅을 하거나 프로그램을 시작할때 시작하는 속도를 빠르게 하기 위해서 만들어졌어요
포렌식의 기본 Prefetch입니다. 툴을 설치해야해서 미루고 있었는데.. 결국 이 방법밖에 안보여 NirSoft-LastActivityView를 사용했습니다.
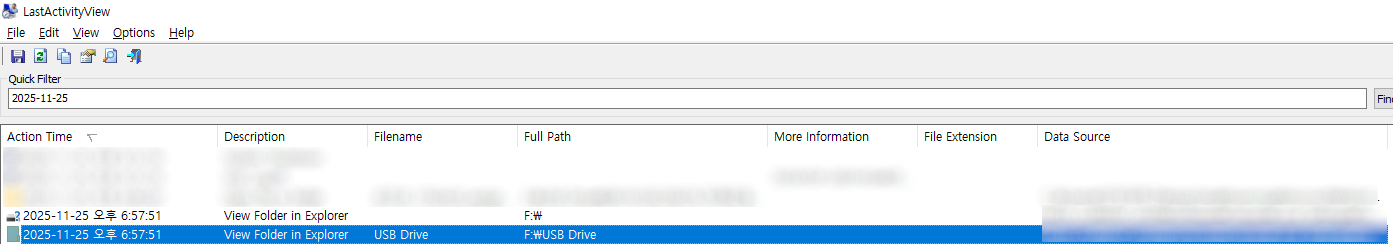
잡은 것 같네요..
잠복기도 DIRTYBULK의 전형적인 Sleep Evasion 시간과 맞아떨어지고, 무엇보다 24, 25일에 USB를 꽂은 흔적이 딱 이거밖에 없었으니 말이죠.
감염원을 찾은 것 같아서 기분이 좋네요😀
ETC. 보안프로그램 설치법(only Windows. Linux/Mac은 불가능)
- 인하대학교 정보통신처 -> 정보화 서비스 -> 상용 소프트웨어 -> SW 대여안내 에 접속합니다. 링크가 작동하지 않을 경우 아래 사진을 참고해 접속하면 됩니다.
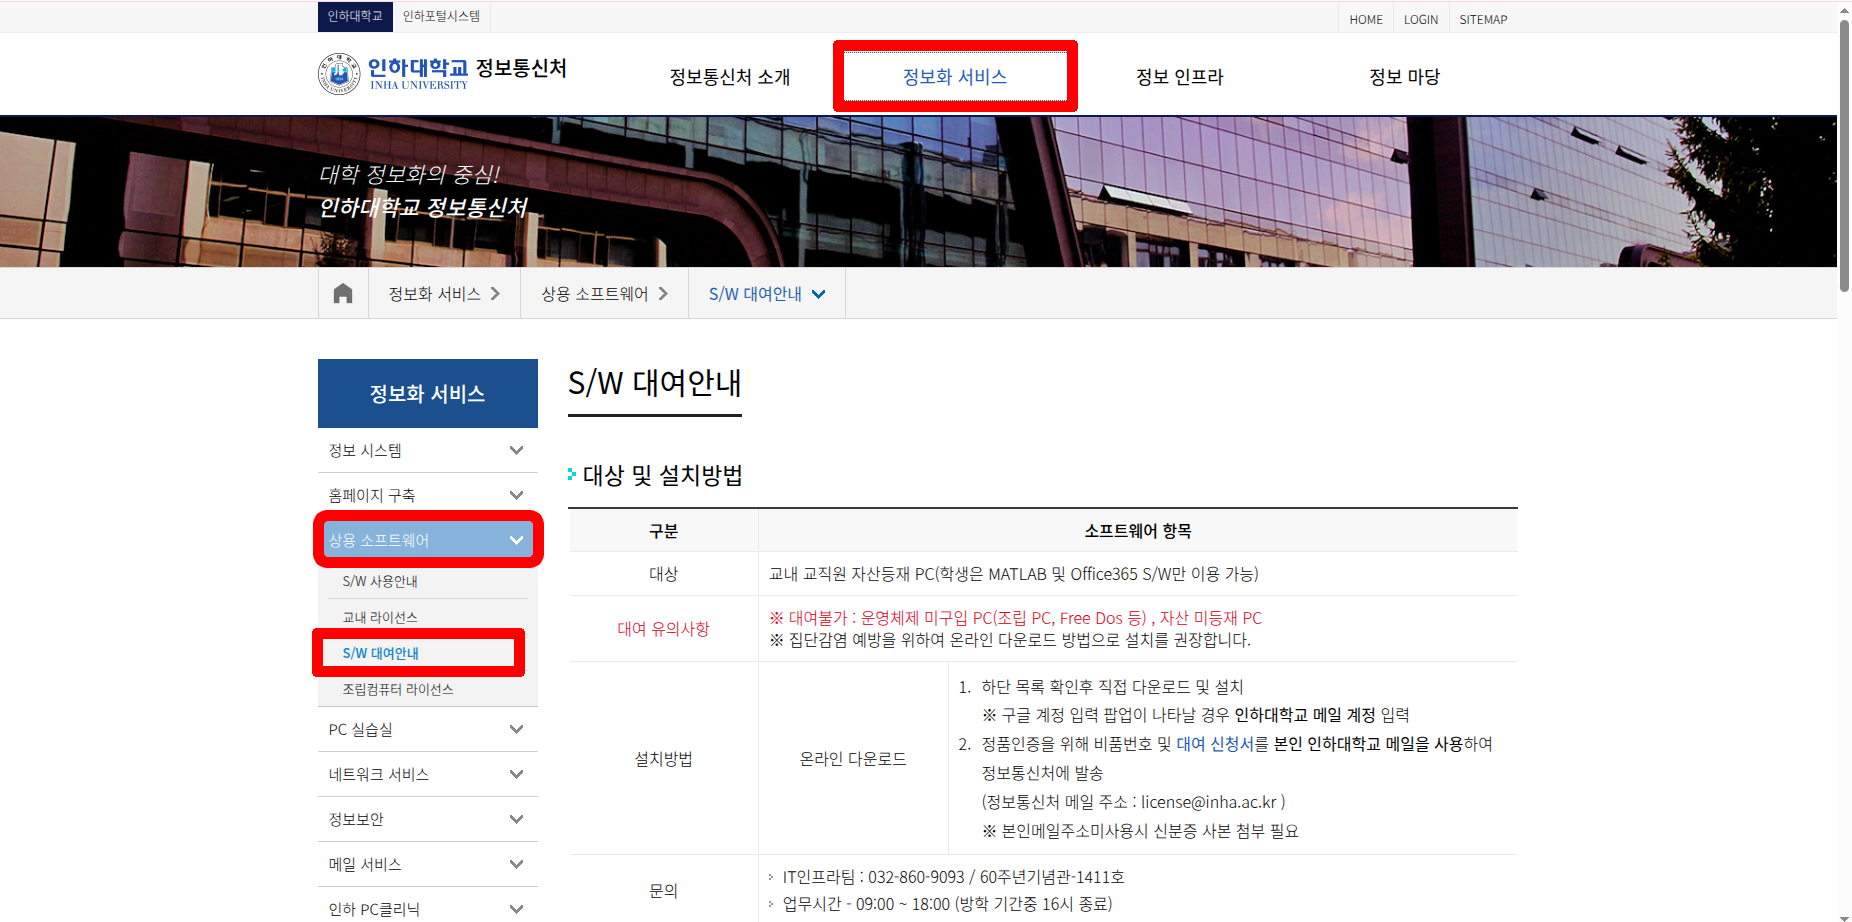
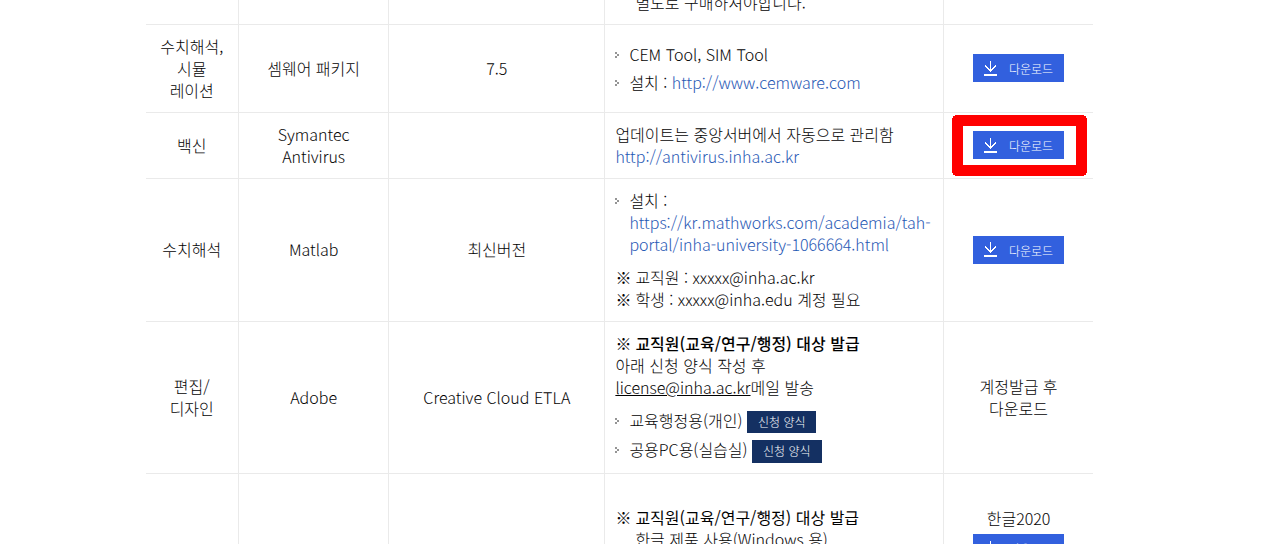
- 스크롤을 내려 Symantec Antivirus 다운로드를 눌러줍니다.
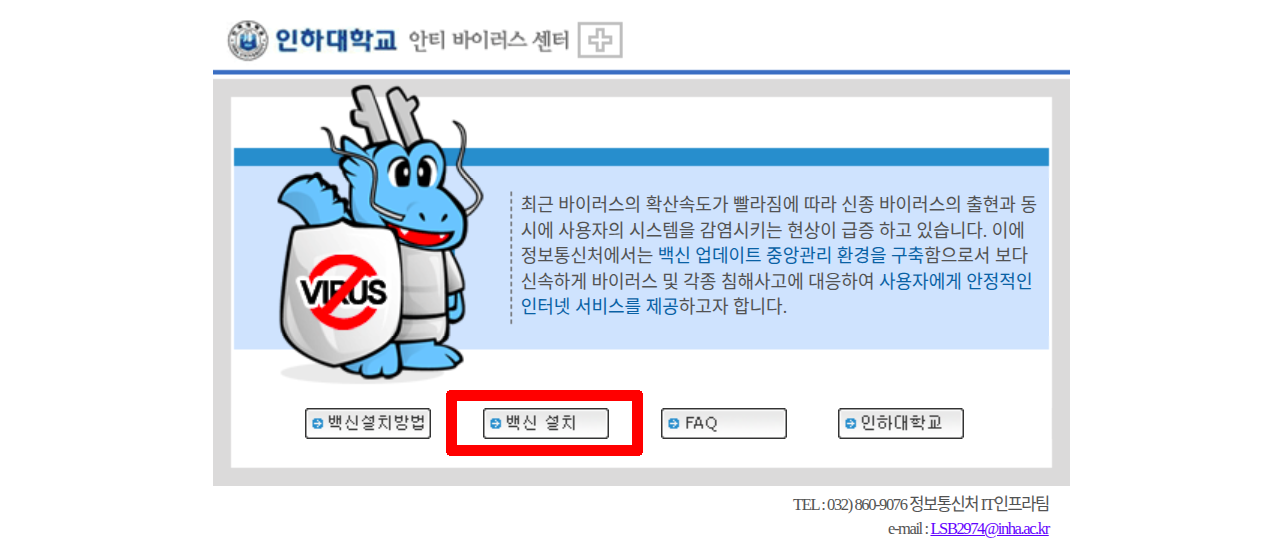
- 백신 설치를 눌러줍니다.
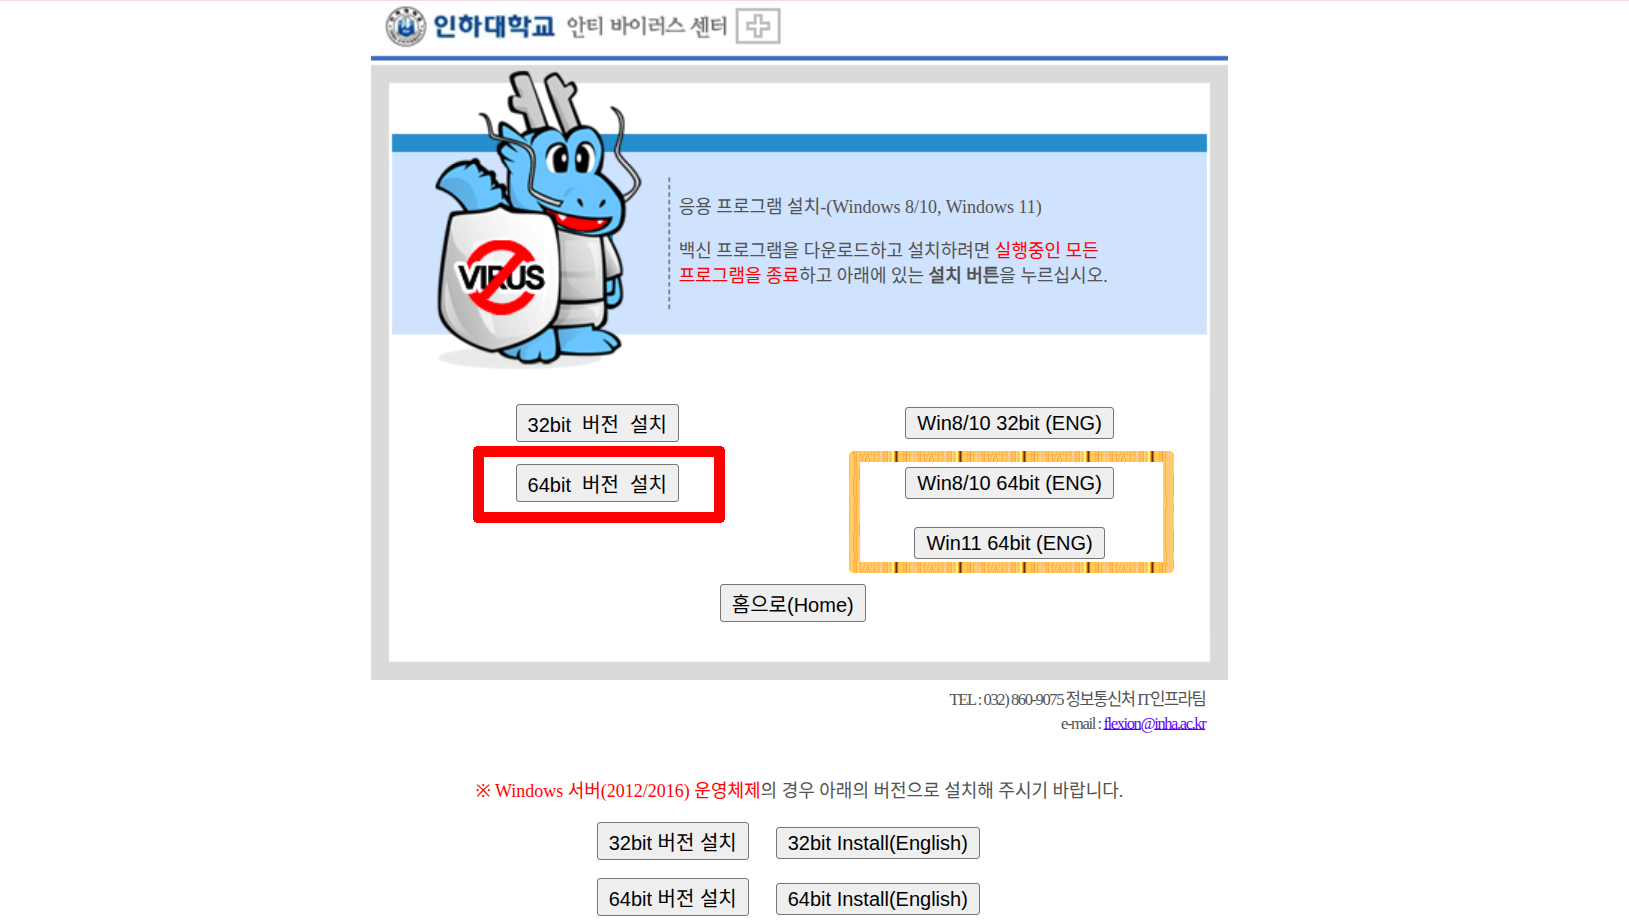
- 일반 PC(Windows 서버는 사진 하단부 참고) 및 노트북의 경우 64bit 버전 설치를 눌러줍니다. If you are more familiar with English, please click on the yellow square
- 다운로드에 있는 시만텍 설치파일 실행합니다.
- 설치 후 우측 하단에서 Symantec을 실행한 후 LiveUpdate 클릭합니다.
- 주기적으로 Scan을 해주면 됩니다.